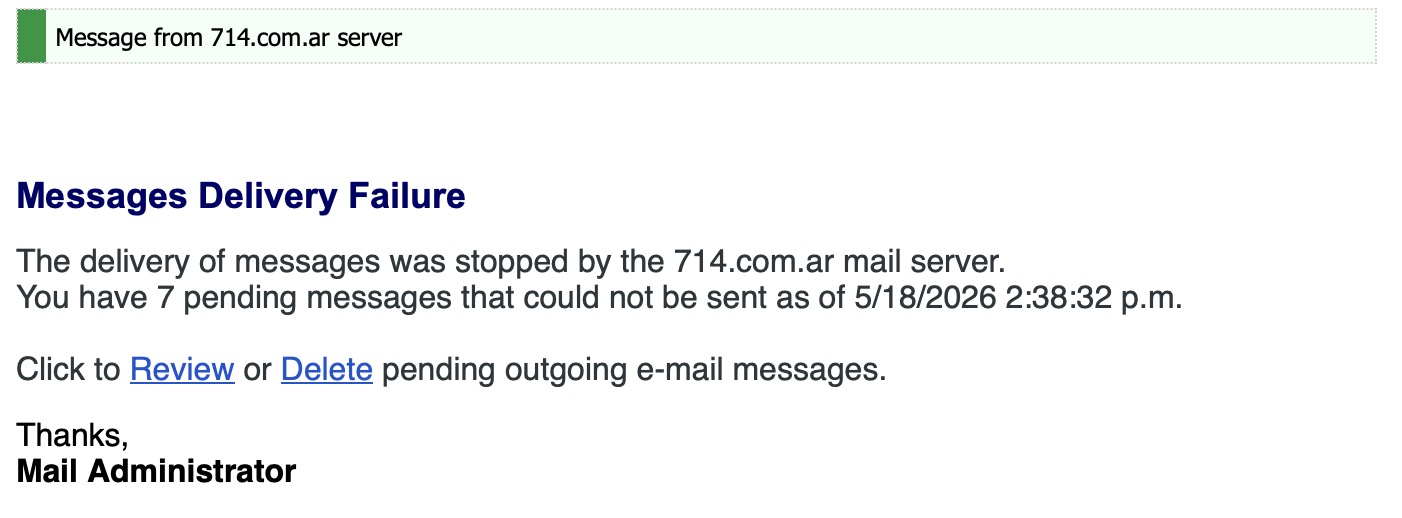
Si recibe un correo como el siguiente no debe ingresar en el enlace o responderlo. Es una estafa y robarán sus datos de acceso.
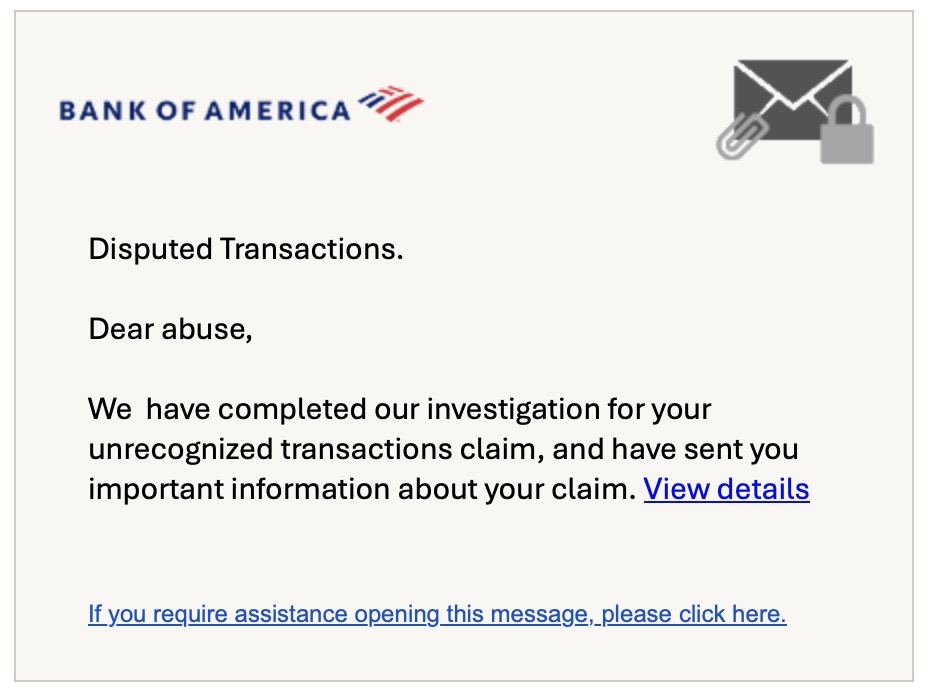
Si recibe un correo como el siguiente no debe ingresar en el enlace o responderlo. Es una estafa y robarán sus datos de acceso.
Ha comenzado a circular un nuevo spoofing email. Si recibe un correo parecido a este no abra o acceda al enlace.
Esta circulando un nuevo spoofing email. El webmail nunca le enviará mensajes para validar la cuenta. Es un spoofing email para robar sus datos de acceso. Si recibe un correo como este nunca debe ingresar sus datos de acceso.
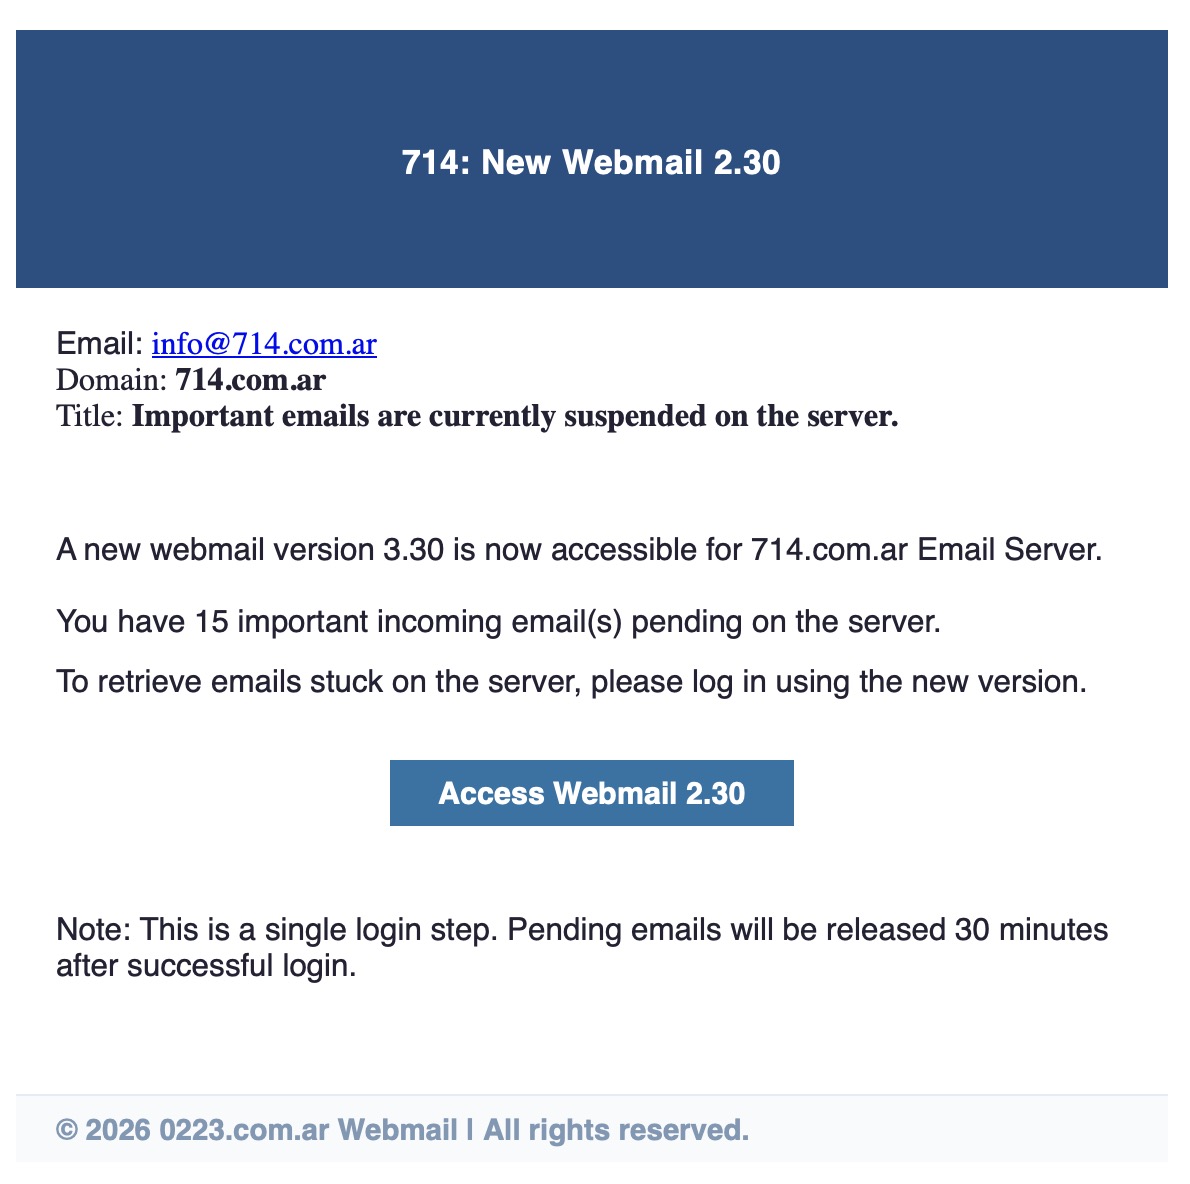
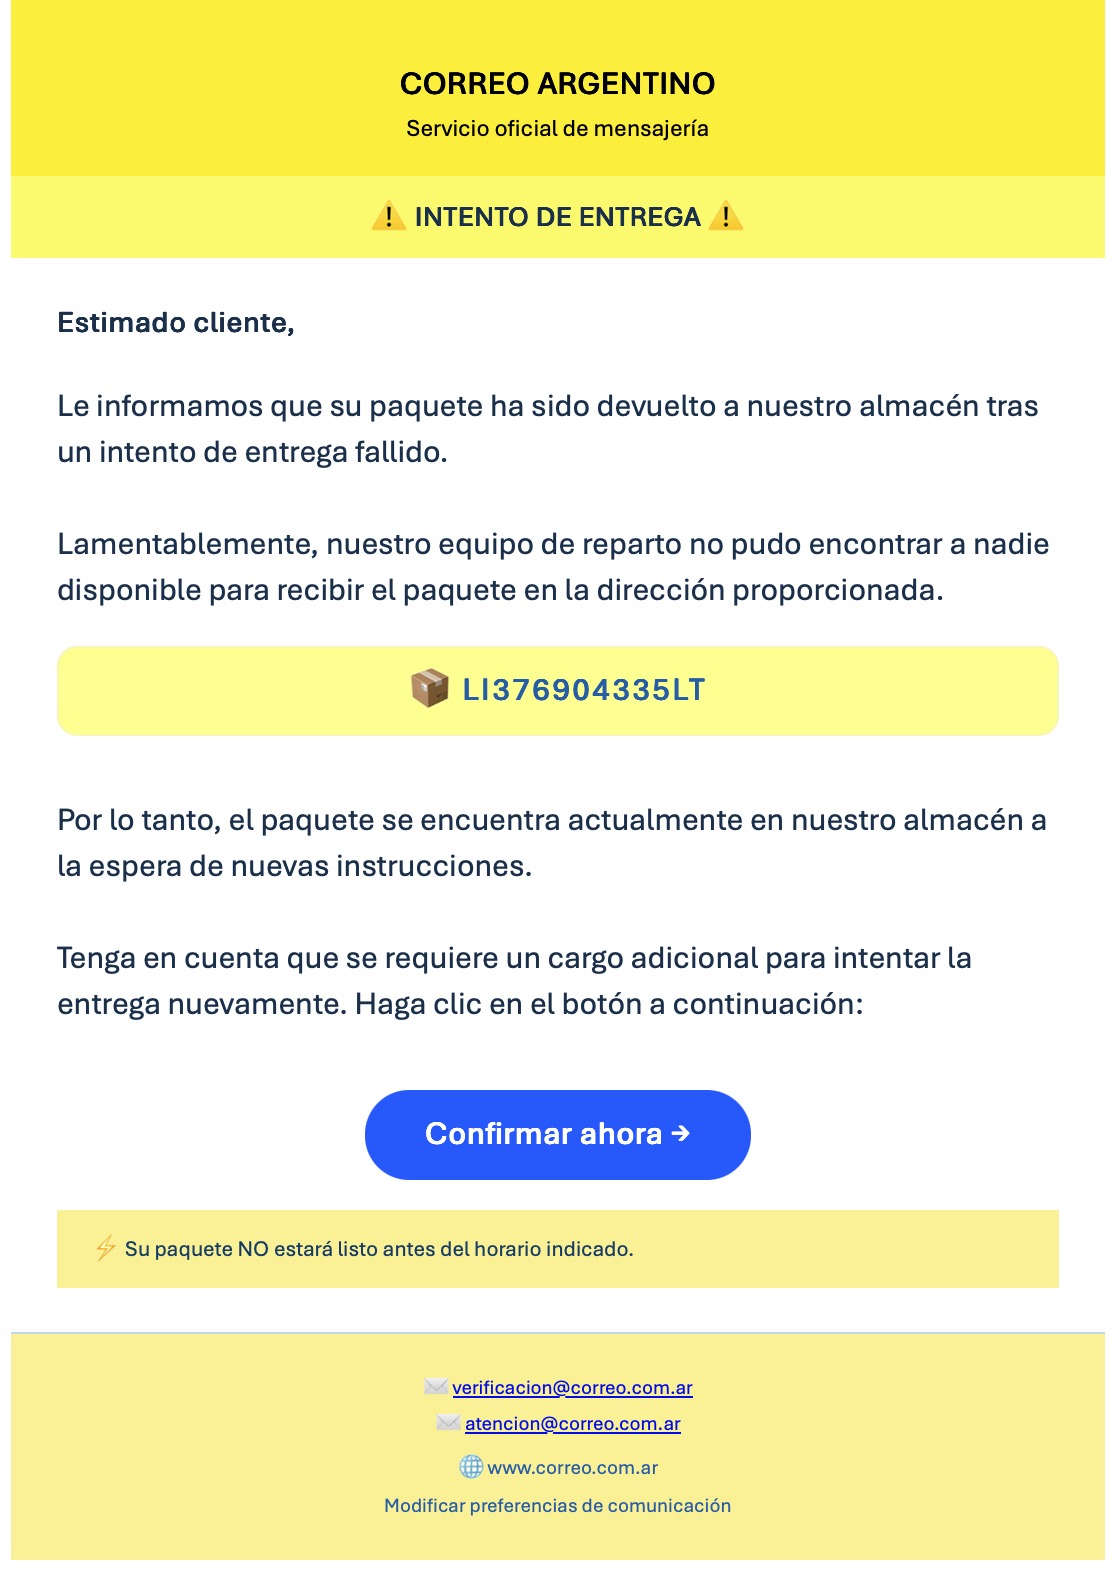
Hoy comenzó a circular un nuevo spoofing email de Correo Argentino para robar datos de tarjeta. El correo no envía este tipo de mensajes. Si recibe un correo como este no ingrese al enlace.
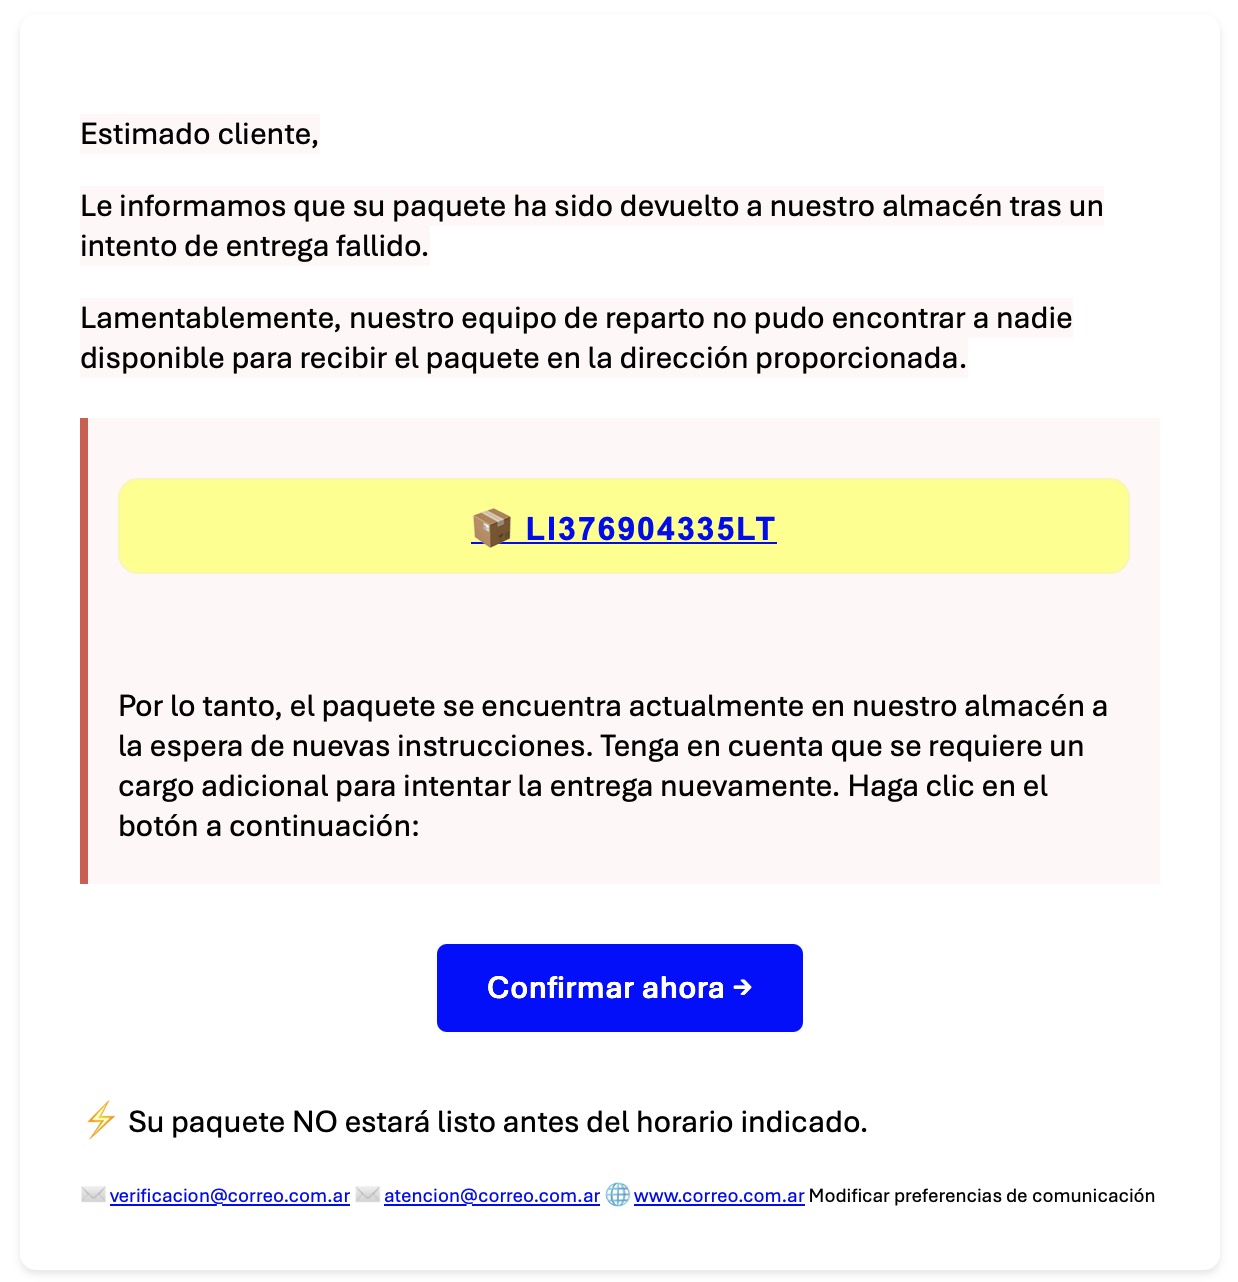
Si recibe un mensaje como el adjunto no abra el enlace. El sistema no envía estos mensajes. Los criminales utilizan este spoofing email para robar sus datos de acceso.
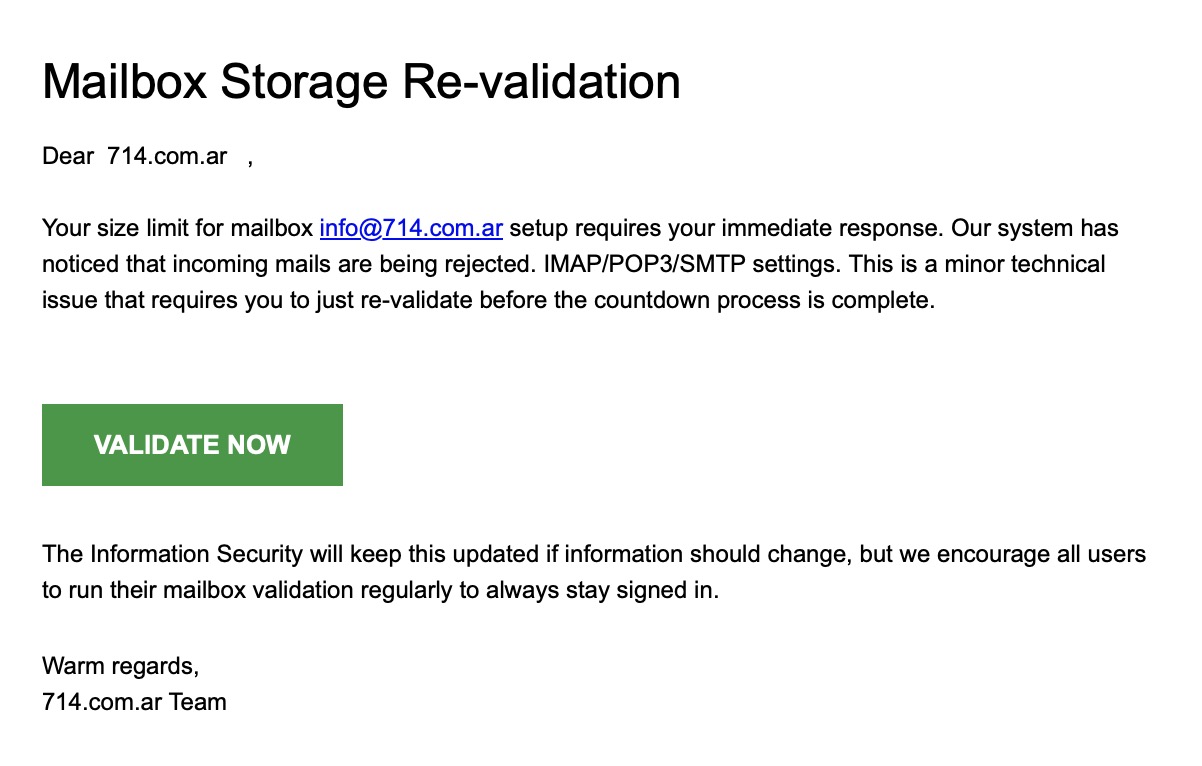
Una solicitud HTTP anónima puede ejecutar código en un sitio de WordPress. Si utiliza WordPress se recomienda actualizar lo antes posible para corregir esta vulnerabilidad del núcleo de WordPress:
Versiones afectadas: 6.9 (corregida con la actualización 6.9.5) y 7.0 (corregida con la actualización 7.0.2).
Detalles de la actualización aquí
Si recibe un mensaje como el adjunto no abra el enlace. Los criminales utilizan este spoofing email para robar sus datos de iCloud
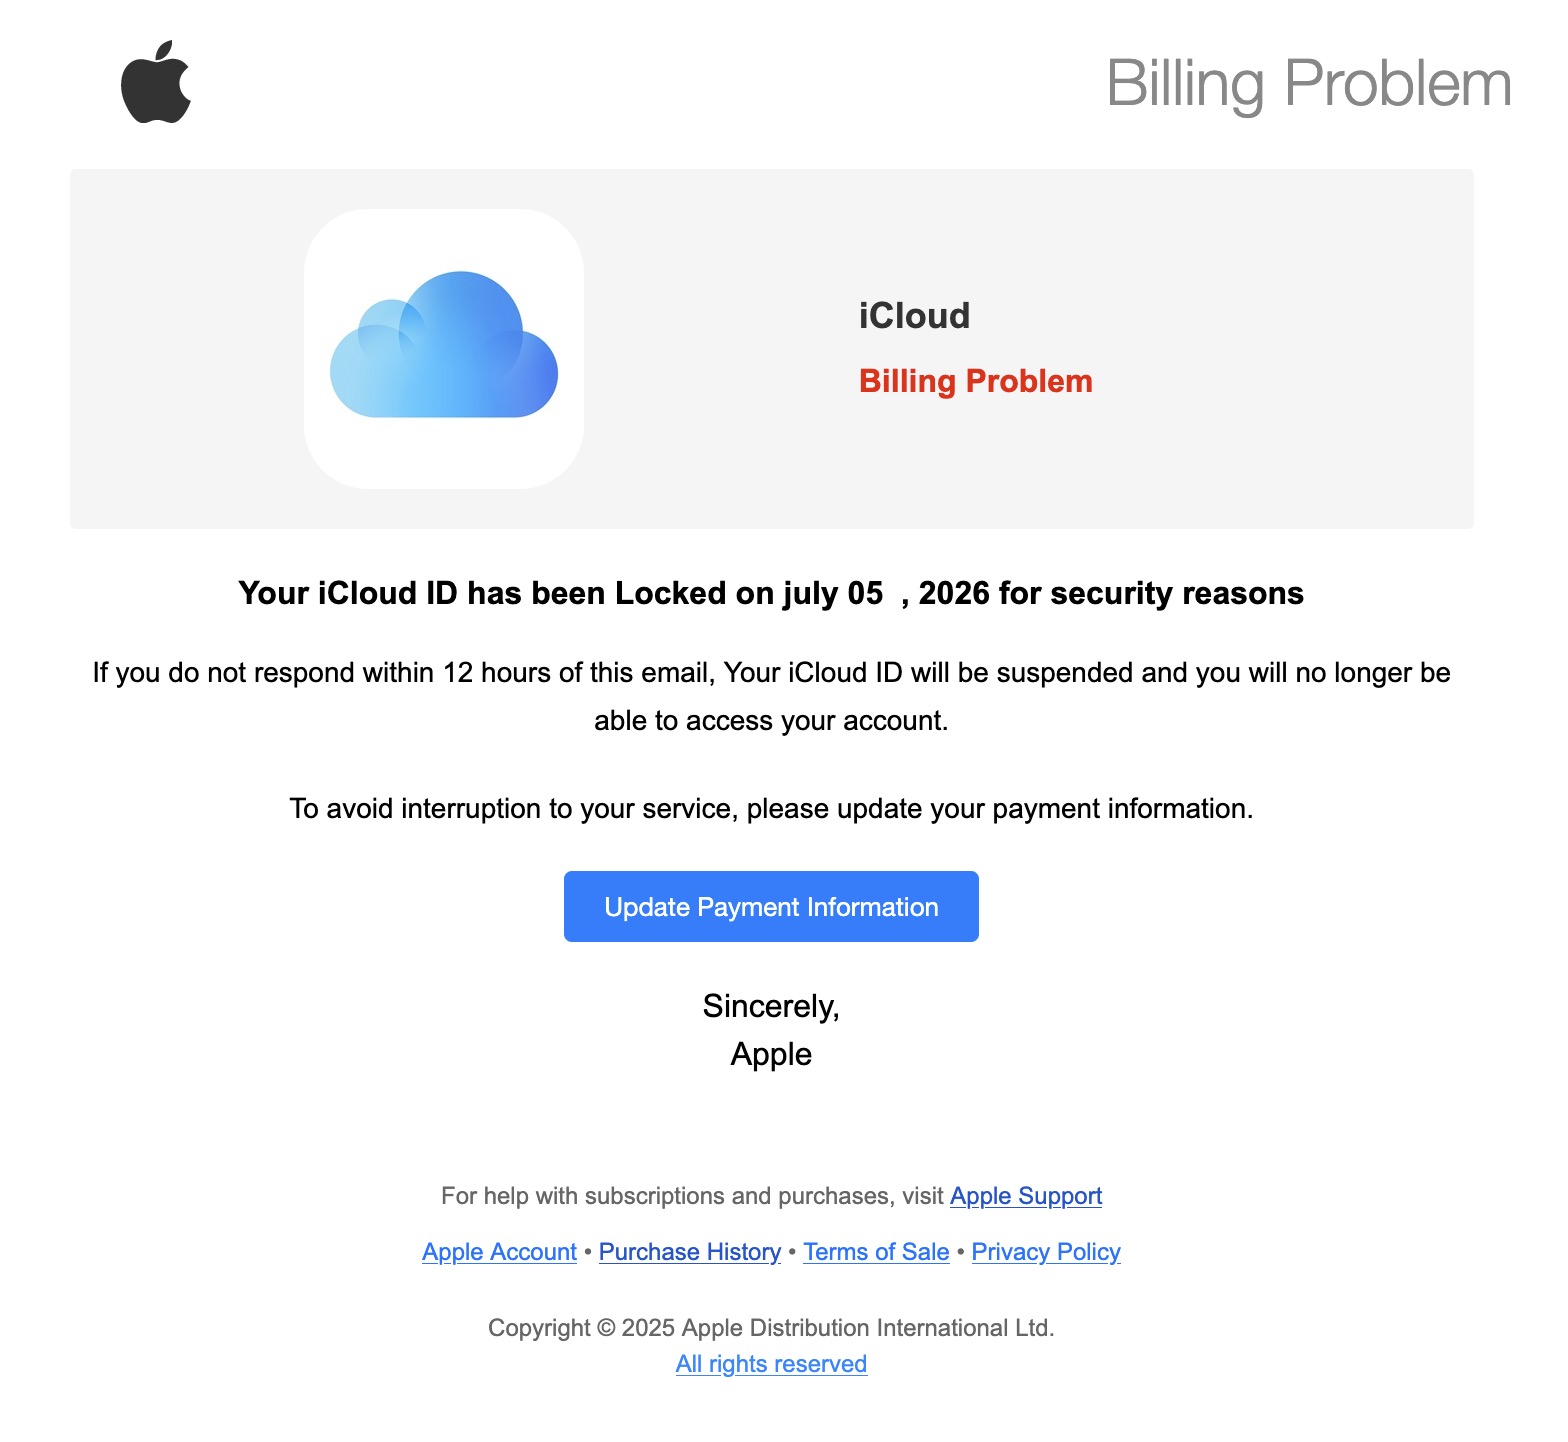
Si recibe un mensaje como el adjunto no abra el enlace. El sistema no envía estos mensajes. Los criminales utilizan este spoofing email para robar sus datos de acceso.
Hoy se ha detectado una nueva vulnerabilidad en Kernel que afecta a servidores con Linux. La falla fue reportada como CVE-2026-46333.
Si tiene un VPS no administrado se recomienda actualizar inmediatamente Kernel
En Ubuntu debe correr:
sudo apt update
En AlmaLinux o RockyLinux:
dnf update
y luego reiniciar el servidor.
Se ha detectado una nueva vulnerabilidad, bautizada como Dirty Frag, que permitiría a los atacantes obtener privilegios de administrador de la mayoría de las distribuciones de Linux que se utilizan actualmente. Para conseguirlo, únicamente sería necesario hacer uso de un único comando.
Los usuarios de Linux podrían estar frente a otra nueva vulnerabilidad que podría poner en jaque la seguridad de sus sistemas. Ha sido bautizada con el nombre de Dirty Frag y registrada como CVE-2026-43284. Su funcionamiento es muy sencillo, una vez los atacantes introducen un comando en una gran cantidad de distribuciones de Linux, obtienen automáticamente privilegios de administrador.
Si utiliza linux en su VPS debe actualizar Kernel inmediatamente. Si su plan es de hosting o revendedor no debe tomar ninguna acción. Todos nuestros servidores corren una versión segura.